
İç Tehditler Neden Kurumların En Büyük Kör Noktasıdır?
Birçok kurum siber güvenlik yatırımlarını dış tehditlere karşı şekillendiriyor. Firewall'lar, EDR çözümleri, e-posta güvenliği ve SOC hizmetleri kurumların savunma katmanlarını güçlendiriyor.
Ancak son yıllarda yaşanan güvenlik olayları gösteriyor ki, kurumlar için en büyük risklerden biri çoğu zaman dışarıdan değil içeriden geliyor.
Yetkili bir sistem yöneticisi, kritik verilere erişimi olan bir çalışan, dış kaynak personel veya yanlış yapılandırılmış ayrıcalıklı hesaplar; milyonlarca liralık zararların başlangıç noktası olabiliyor.
İç Tehdit Nedir?
İç tehdit (Insider Threat), kurum sistemlerine erişim yetkisi bulunan kişi veya hesapların kasıtlı ya da kasıtsız olarak güvenlik riski oluşturmasıdır.
Bu tehditler;
- Veri sızıntıları
- Yetki suistimalleri
- Kritik dosyaların dışarı aktarılması
- Hassas müşteri bilgilerinin kopyalanması
- Yetkisiz sistem erişimleri
- Tedarikçi veya üçüncü taraf erişimleri
şeklinde ortaya çıkabilir.
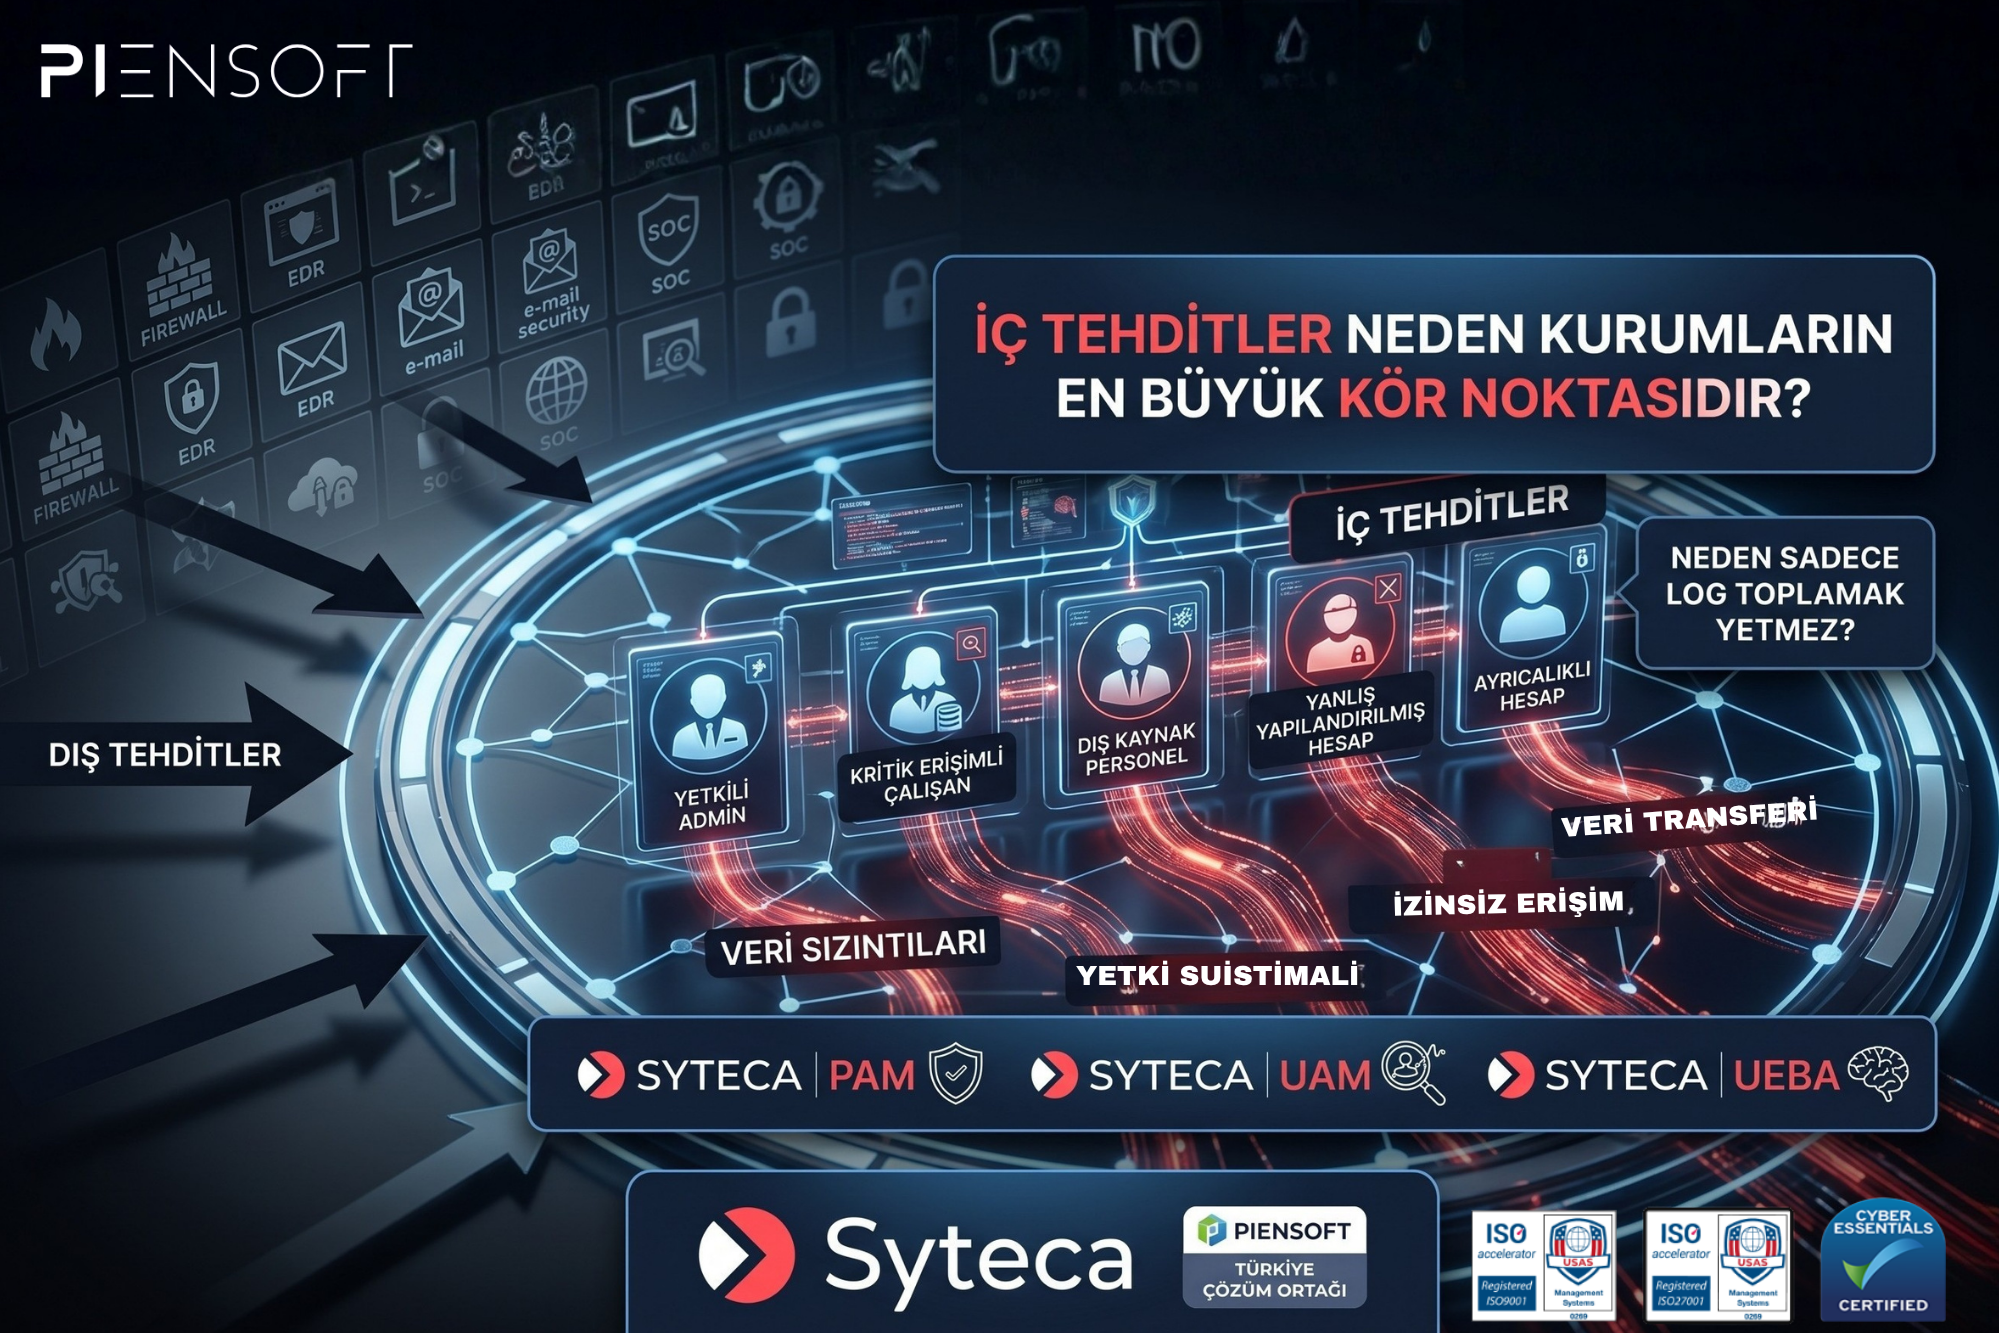
Araştırmalar, içeriden kaynaklanan olayların tespit edilmesinin dış saldırılara göre çok daha zor olduğunu göstermektedir. Çünkü saldırgan zaten sistem içerisinde meşru bir kullanıcı olarak hareket etmektedir.
Gerçek Bir Örnek: Savunma Sektöründe İç Tehdit Yönetimi
Syteca tarafından paylaşılan bir vaka çalışmasında, hassas veriler ve kritik sistemler yöneten bir savunma kuruluşu mevcut güvenlik araçlarının yetersiz kaldığını fark etti. Kurumun temel ihtiyacı sadece log toplamak değil, kullanıcıların kritik verilere nasıl eriştiğini ve bu erişimlerin risk oluşturup oluşturmadığını görebilmekti.
Kurumun hedefleri şunlardı:
- Çalışan aktivitelerini izlemek
- İç tehdit risklerini azaltmak
- Olay inceleme süreçlerini hızlandırmak
- Mevzuat uyumluluğunu sağlamak
- Kullanıcı hareketlerini kanıt niteliğinde kayıt altına almak
Uygulama sonrasında kurum;
- Kullanıcı hareketlerinde tam görünürlük elde etti
- Olay inceleme sürelerini önemli ölçüde azalttı
- İç tehditleri daha hızlı tespit etmeye başladı
- Güvenlik uyumluluğunu güçlendirdi
sonuçlarını elde etti.
Sadece Log Toplamak Yeterli Değildir
Birçok kurumda güvenlik olayları gerçekleştiğinde ilk soru şudur:
"Ne oldu?"
Ancak çoğu zaman log kayıtları bu soruya tam cevap veremez.
Bir kullanıcının:
- Hangi dosyayı açtığı,
- Hangi uygulamayı kullandığı,
- USB cihaz takıp takmadığı,
- Kritik verilere erişip erişmediği,
- Hangi işlemleri gerçekleştirdiği
gibi bilgiler klasik log sistemlerinde eksik kalabilir.
Bu nedenle modern iç tehdit yönetimi çözümleri yalnızca log toplamak yerine kullanıcı davranışlarını analiz etmeye odaklanmaktadır. Syteca'nın User Activity Monitoring (UAM) ve User Behavior Analytics (UEBA) yetenekleri bu görünürlüğü sağlayabilmektedir.
Ayrıcalıklı Hesaplar Neden Risklidir?
Sistem yöneticileri, veritabanı yöneticileri ve yüksek yetkili kullanıcılar kurumların en kritik hesaplarına sahiptir.
Birçok veri ihlalinde saldırganlar doğrudan bu hesapları hedef almakta veya ele geçirilen yetkili hesaplar üzerinden hareket etmektedir. Syteca'nın PAM (Privileged Access Management) yaklaşımı sayesinde kritik erişimler kayıt altına alınabilir, denetlenebilir ve gerektiğinde sınırlandırılabilir.
Finans, Sağlık ve Üretim Sektörleri İçin Kritik Bir Gereksinim
Finans kuruluşları, sağlık kurumları ve üretim şirketleri hassas verileri yoğun şekilde işledikleri için içeriden kaynaklanan risklere karşı daha fazla görünürlüğe ihtiyaç duymaktadır.
Syteca'nın paylaştığı banka ve sağlık sektörü vaka çalışmalarında kurumlar;
- Uyumluluk süreçlerini hızlandırmış,
- Ayrıcalıklı kullanıcı erişimlerini denetlemiş,
- Hassas veriler üzerinde tam görünürlük sağlamış,
- İç tehditleri gerçek zamanlı tespit etmeye başlamıştır.
Sonuç
Kurumlar artık yalnızca dış tehditleri değil, içeride gerçekleşen aktiviteleri de izlemek zorundadır.
Siber güvenlik ekiplerinin ihtiyacı olan şey daha fazla log değil; daha fazla görünürlük, daha fazla bağlam ve daha hızlı müdahale yeteneğidir.
İç tehditlerin erken tespiti, ayrıcalıklı erişimlerin kontrolü ve güvenlik olaylarının hızlı incelenmesi için User Activity Monitoring (UAM), PAM ve Insider Threat Management çözümleri modern güvenlik mimarisinin temel bileşenleri haline gelmiştir.
Piensoft olarak, Syteca Türkiye çözüm ortağı kimliğimizle kurumların iç tehdit yönetimi, PAM ve kullanıcı aktivite izleme projelerinde danışmanlık, kurulum ve entegrasyon hizmetleri sunuyoruz.