
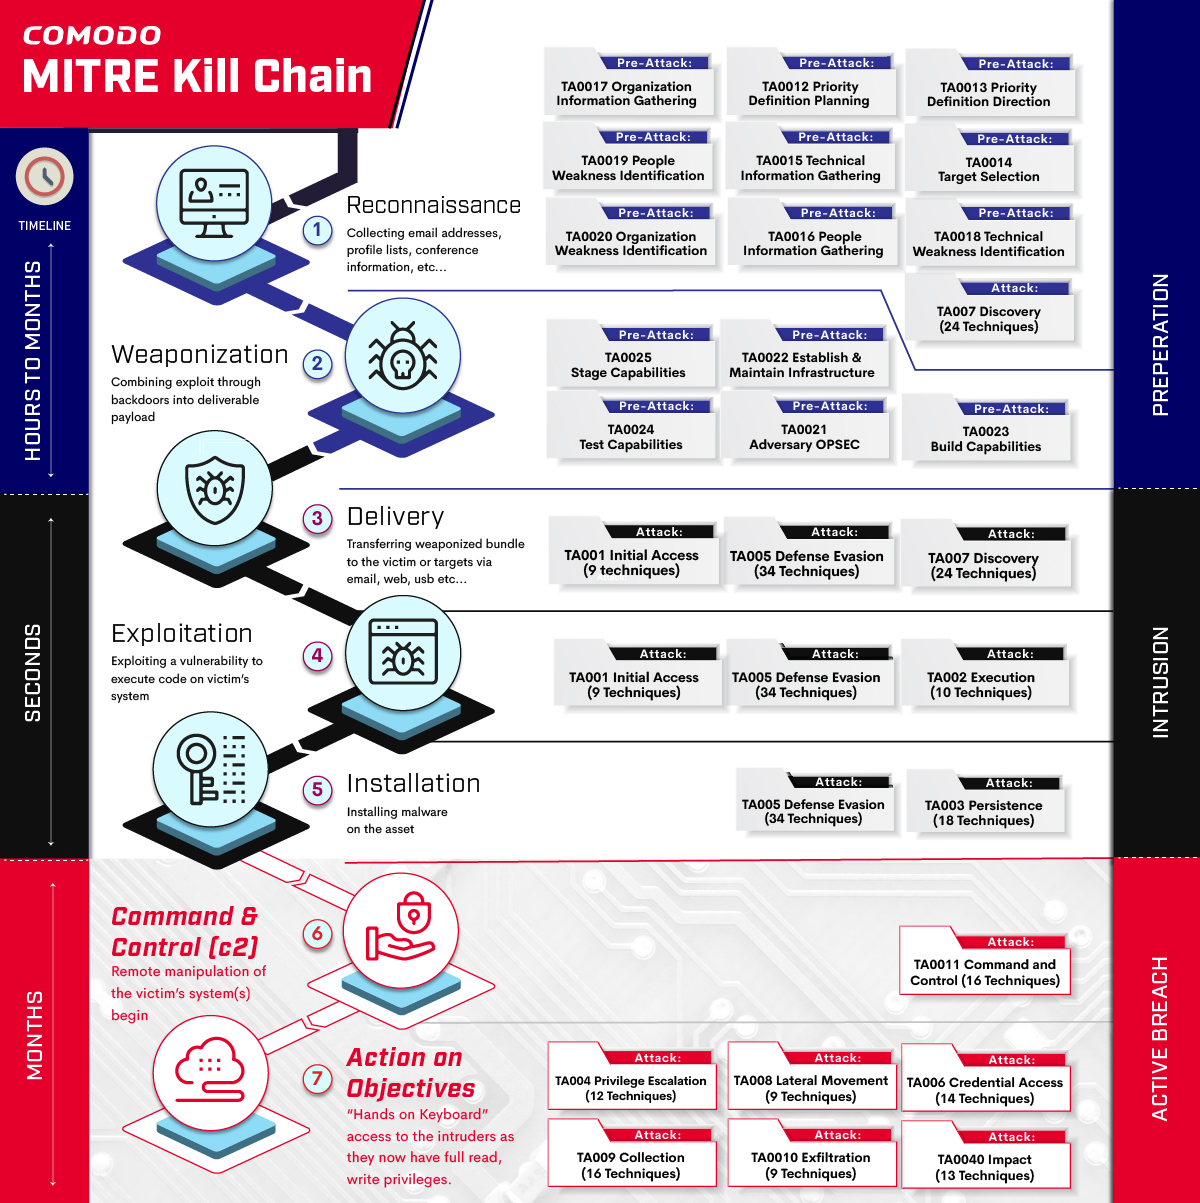
Cyber Intrusion Kill Chain, diğer adıyla Kill Chain, askeri konseptlerden uyarlanmıştır. Locked Martin'in mühendisleri onu siber güvenlik alanına ilk uyarlayanlar oldu. Çerçevenin çekirdeği saldırı yapısından doğmuştur. Başarılı bir saldırı gerçekleştirmek için gerekli olan uçtan uca bir süreci veya tüm olaylar zincirini açıklar.
“Önce hedefi belirleyin, hedefin yerini bulun, hedefin hareketini izleyin, hedefi değerlendirin ve uygun silahı seçin, hedefle etkileşime geçin ve saldırının etkilerini değerlendirin. “
Öldürme Zinciri hem bir saldırı yürütmek hem de bir saldırıyı tespit edip savunmak için kullanılabilir. Savunma harekete geçtiğinde, rakibin öldürme zincirini kırmaktan ve bir saldırıyı başarısız kılmaktan bahsediyoruz. Lockheed Martin'in CKC modeli, APT ve kötü amaçlı yazılım saldırılarını analiz etmek için ilk ve başlangıç noktası olarak hizmet eder. Lockheed Martin araştırmacılarına göre tam öldürme zinciri, "saldırganın güvenilir bir sınırı aşmak, güvenilir bir ortamda mevcudiyet oluşturmak ve bu mevcudiyetten hareketle hedeflerine yönelik adımlar atmak için bir yük geliştirmesi gerektiği" şeklinde tanımlanabilir.
Harici bir saldırganın geçmesi gereken olaylar zinciri veya öldürme zinciri, CKC'de gösterildiği gibi taktik düzeyde tanımlanır:
- Keşif: Potansiyel zayıflıklar için hedefleri belirlemek için pasif veya aktif keşif faaliyetleri. En iyi eylem planına karşı olası her istihbaratın değerlendirilmesi.
- Silahlandırma: Potansiyel zayıflıklardan veya güvenlik açıklarından yararlanmaya uygun uzaktan erişim kötü amaçlı yazılımı oluşturma veya bulma, bunu teslim edilebilir yüklere bağlama (çoğunlukla kullanılan dosya türleri gibi)
- Teslimat: Yükü hedef ortama teslim edin. Keşif aşamasında keşfedilen diğer zayıflıklarla çoğunlukla birleştirildi. Burada saldırı vektörü, onu e-postalara dahil etmek, kötü niyetli veya saldırıya uğramış web siteleri kullanmak veya USB'ler vb. kullanmak olabilir.
- Sömürü: yükün yürütülmesini tetikliyor. İndirme programını çalıştırmak veya USB'deki dosyaları çalıştırmak gibi otomatik olarak tetiklenebilir veya sosyal mühendislik vb. kullanarak hedefli saldırı gibi daha gelişmiş teknikler mümkündür.
- Kurulum: Kurban ve saldırgan arasında tutarlı bir kanal oluşturmak için yük yükleme. Bu noktada varlığı korumak için çoğunlukla arka kapı devreye alınır.
- Komuta ve Kontrol: Bir C&C kanalının oluşturulması. Bu, saldırganların hedef ortamdaki hedeflere yön vermeleri ve ulaşmaları için çok önemli bir nokta sağlar.
- Hedeflere Yönelik Eylem: Orijinal hedeflere ulaşmak için son tur, gizli verilerin çalınması veya sistemlerin bütünlüğünden veya kullanılabilirliğinden ödün verilmesi gibi etki maksimumdur.
Cyber Kill Chain, APT'lere karşı savunma için standart model olarak kabul edilir. Bir aşamada APT'lerin tespit edilmesine yardımcı olmayı hedefler ve ayrıca önleyici ve savunma amaçlı karşı önlemleri tahsis etmek için kullanılabilir. APT ilk olarak Amerika Birleşik Devletleri istihbarat topluluğu içinde Asya-Pasifik Tehditlerini (çoğunlukla Çin'den) tanımlamak için kullanıldı. O zamandan beri APT, nihai hedefe ulaşmak için kurbanın sistemlerinde ısrarla farklı saldırı teknikleri kullanan gelişmiş saldırganları tanımlamak için Gelişmiş Kalıcı Tehdit haline geldi. NIST, APT'yi şu şekilde tanımlar:
- hedeflerini uzun bir süre boyunca tekrar tekrar takip eder;
- savunucuların buna direnme çabalarına uyum sağlar; Ve
- hedeflerini gerçekleştirmek için gereken etkileşim düzeyini korumaya kararlıdır
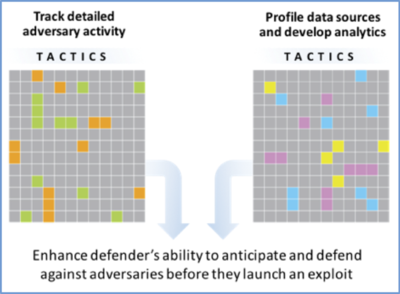
MITRE, ATT&CK çerçevesini 2013 yılında başlattı, Cyber Kill Chains'in aksine, alanlar, IP adresleri, hash'ler vb. gibi tipik göstergeler dışındaki düşman davranışlarına odaklanırlar. Davranışları savunmalarla ilişkilendirmek için MITRE ATT&CK çerçevesi, taktikleri ve teknikleri alt düzey tanımlara ayırır. Taktikler, teknikler ve prosedürler (TTP'ler), gerçek ortamlara uygulanabilir, karşılaştırılabilir ve farklı platformlar arasında paylaşılabilir ortak bir taksonomi oluşturduğu temel mağazadır.
MITRE ATT&CK'de Taktikler "neden"i, Teknikler ise "nasıl"ı temsil eder. Taktikler, bireysel teknikler için yararlı bağlamsal kategoriler olarak hizmet eder ve ısrar, bilgi keşfetme, yanal hareket etme, dosyaları yürütme ve verileri sızdırma gibi bir operasyon sırasında rakiplerin yaptığı şeyler için standart, daha yüksek seviye notasyonları kapsar. Teknikler, "C2 Kanalı Üzerinden Sızma" gibi verileri mevcut bir komuta ve kontrol kanalı üzerinden sızdırarak çalmanın nasıl başarılabileceğini gösterir.
Bununla birlikte, Öldürme Zincirleri ayrıca saldırı aşamalarıyla birlikte hareket tarzını da gösterir. Bu aynı zamanda perdelerin arkasına gizlenmiş aktif ihlali tespit etme ve bulma konusunda çok önemli bir bilgidir. Buradaki C&C, Privilege Escalation veya Lateral Movement gibi saldırı teknikleri, saldırganın bakış açısıyla nihai hedefe ulaşmanın arkasındadır. Burada hem taksonomiyi hem de haritaya uygun MITRE ATT&CK taktik ve tekniklerini birleştirdik.
Dragon Platform, MITRE Caldera ile test edilen APT 29'u nasıl hafifletir?
Hazırlık Aşaması:
Öldürme Zinciri: Keşif aşamasını esas olarak Mitre Saldırı Öncesi aşamasına eşledik. Bu aşamada, saldırganların eylemleri çoğunlukla TA0017 Organizasyon Bilgi Toplama, TA0019 Kişi Zayıf Nokta Belirleme veya TA0020 Organizasyon Zayıf Nokta Tanımlama gibi pasif moddadır.
Öldürme Zinciri: Silahlandırma, doğrudan Mitre Pre-Attack aşamasına da eşlendi; burada temel olarak açıktan yararlanmayı geliştirmeye ilişkin faaliyetleri tanımlıyor, teslim edilebilir bir yüke yerleştiriliyor.
Savunmacılar, Hazırlık Aşamasına ilişkin savunma amaçlı karşı önlemler için, farklı ayrıntılara sahip birden fazla siber tehdit istihbaratı raporlama kaynağı kullanmalı ve düşman davranışlarını değerlendiren politikalarını hazırlamalı (düşman faaliyetlerine ilişkin içgörülerini artırmalı) ve bunlara karşı önleyici teknolojilerini değerlendirmelidir.
Saldırı Aşaması:
Kill Chain: Teslimat, esas olarak Mitre Attack sınıflandırmasıyla başladığımız yerdir. TA001'den TA007 Keşfine İlk Erişim ve TA005 Savunma Kaçırma Taktikleri ve Teknikleri'nden başlayarak, bu aşama, kurban ortamına ilk erişimi elde etmek için savunma kaçırma tekniklerini kullanarak, kurbanın teslimatla ilgili güvenlik açıklarını ve zayıflıklarını keşfetmeye yönelik teknikleri tanımlar. Bu teknikler
- Drive-by Uzlaşması
- Halka Açık Uygulamadan Yararlanma
- Harici Uzak Hizmetler
- Donanım Eklemeleri
- E-dolandırıcılık
- Çıkarılabilir Medya Yoluyla Çoğaltma
- Tedarik Zincirinde Uzlaşma
- Güvenilir İlişki
- Geçerli Hesap
Öldürme Zinciri: Sömürü esas olarak TA 002 Yürütme Taktiklerini kapsar; burada
- Komut ve Komut Dosyası Tercümanı: Saldırganlar, komutları, komut dosyalarını veya ikili dosyaları yürütmek için komut ve komut dosyası yorumlayıcılarını kötüye kullanabilir. powershell, AppleScript, Unix ve Windows kabuğu vb.
- İstemci Yürütmesi için İstismar: Saldırganlar, kod yürütmek için istemci uygulamalarındaki yazılım açıklarından yararlanabilir. Saldırganlar, rastgele kod yürütme amacıyla hedeflenen istismar yoluyla belirli güvenlik açıklarından yararlanabilir.
- Süreçler Arası İletişim: Saldırganlar, yerel kod veya komut yürütme için süreçler arası iletişim (IPC) mekanizmalarını kötüye kullanabilir.
- Yerel API: Saldırganlar, davranışları yürütmek için doğrudan yerel işletim sistemi uygulama programlama arayüzü (API) ile etkileşime girebilir.
- Zamanlanmış Görev/İş: Saldırganlar, kötü amaçlı kodun başlangıçta veya yinelenen şekilde yürütülmesini kolaylaştırmak için görev planlama işlevini kötüye kullanabilir. Programları veya betikleri belirli bir tarih ve saatte yürütülecek şekilde programlamak için tüm büyük işletim sistemlerinde yardımcı programlar bulunur.
- Paylaşılan Modüller: Saldırganlar, kötü amaçlı yükleri yürütmek için paylaşılan modülleri kötüye kullanabilir. Windows modül yükleyicisine, rastgele yerel yollardan ve rastgele Evrensel Adlandırma Kuralı (UNC) ağ yollarından DLL'leri yükleme talimatı verilebilir.
- Yazılım Dağıtım Araçları: Saldırganlar, ağda yanal olarak hareket etmek için yönetim, izleme ve dağıtım sistemleri gibi bir kurumsal ağ içinde kurulu üçüncü taraf yazılım paketlerine erişebilir ve bunları kullanabilir.
- Sistem Hizmetleri: Saldırganlar, komutları veya programları yürütmek için sistem hizmetlerini veya arka plan programlarını kötüye kullanabilir
- Kullanıcı Yürütme: Bir düşman, yürütme elde etmek için bir kullanıcının belirli eylemlerine güvenebilir. Kullanıcılar, örneğin kötü amaçlı bir belge dosyasını veya bağlantısını açarak kötü amaçlı kod yürütmelerini sağlamak için sosyal mühendisliğe tabi tutulabilir.
- Windows Yönetim Araçları: Saldırganlar, yürütmeyi gerçekleştirmek için Windows Yönetim Araçları'nı (WMI) kötüye kullanabilir.
Öldürme Zinciri: Kurulum, esas olarak saldırganların MITRE Saldırı Kalıcılığı taktiklerini ve elbette Saldırının tüm aşamaları olarak savunmadan kaçınmayı kullandığı yerdir. Burada MITRE Saldırı Kalıcılığı taktikleri, izinsiz girişten sonra yeniden başlatmalar, değişen kimlik bilgileri ve erişimlerini kesebilecek diğer kesintiler karşısında sistemlere erişimi sürdürmeye yönelik teknikleri kapsar. Kalıcılık için kullanılan teknikler, yasal kodu değiştirmek veya ele geçirmek veya başlangıç kodunu eklemek gibi sistemler üzerindeki hakimiyetlerini korumalarına izin veren her türlü erişim, eylem veya yapılandırma değişikliklerini içerir. Sebat taktikleriyle ilgili tüm tekniklerin listesi burada.
- Hesap Manipülasyonu:
- BITS İşleri
- Önyükleme veya Oturum Açma Otomatik Başlatma Yürütme
- Önyükleme veya Oturum Açma Başlatma Komut Dosyaları
- Tarayıcı Uzantıları
- İstemci Yazılımı İkilisini Ele Geçirin
- Hesap oluşturmak
- Sistem Sürecini Oluşturun veya Değiştirin
- Olay Tetiklemeli Yürütme
- Harici Uzak Hizmetler
- Yürütme Akışını Kaçırma
- İmplant Kabı Resmi
- Office Uygulaması Başlatma
- İşletim Sistemi Öncesi Önyükleme
- Zamanlanmış Görev/İş
- Sunucu Yazılım Bileşeni
- Trafik Sinyalizasyonu
- Geçerli Hesaplar
Saldırı Aşaması ile ilgili defansif karşı önlemler için Ağ ve Uç Nokta tabanlı Saldırı Tespit sistemleri ile birlikte ağ tabanlı inline-AV ile filtreleme, proxy filtreleri veya dns filtreleri kullanılabilir. Tabii ki Yeni Nesil AV'ler, EDR bir izinsiz girişi tespit edip ortadan kaldırıyor.
Aktif İhlal Aşaması:
Aktif İhlal aşamasında işler ilginçleşiyor, burada saldırganın mağdur örgüt içinde kalıcı bir iletişim kanalı oluşturmasından sonra bahsediyoruz. Bir saldırgan bu noktaya ulaşırsa, bu, yukarıdaki karşı önlemlerden veya diğer savunma tekniklerinden kaçınıldığı ve saldırganın nihai hedefe doğru hareket etmekte özgür olduğu anlamına gelir. Öldürme zincirindeki son iki adım: Kill Chain: Command & Control ve Kill Chain: Action on Objectives, aktif ihlal olarak kabul edilir.
Kill Chain: Command and Control, doğrudan Attack: Command and Control taktikleriyle eşlenir. Altında 16 teknik var.
- Uygulama Katmanı Protokolü
- Çıkarılabilir Medya Aracılığıyla İletişim
- Veri Kodlama
- Veri Gizlemesi
- Dinamik Çözünürlük
- Şifreli Kanal
- Yedek Kanallar
- Giriş Aracı Transferi
- Çok Aşamalı Kanallar
- Uygulama Dışı Katman Protokolü
- Standart Olmayan Bağlantı Noktası
- Protokol Tüneli
- vekil
- Uzaktan Erişim Yazılımı
- Trafik Sinyalizasyonu
- İnternet servisi
C&C'ye karşı düzenli savunmalar, NIDS, NIPS, UTM, DNS filtreleme vb.
Aktif İhlali Azaltmak için Neden Comodo Benzersizdir?
Önceki gönderide açıklandığı gibi, Comodo'nun Varsayılan Olarak Reddetme teknolojisi, herhangi bir ağ iletişimi türü için yuva oluşturmak üzere (Çekirdek API Sanallaştırma) herhangi bir bilinmeyen dosyaya izin vermez. Burada protokollerin şifresini çözme, standart olmayan bağlantı noktası kullanımının belirlenmesi veya protokol tünelleme konusunda endişelenmemize gerek yok, dosya varsa tüm iletişimi reddediyoruz ve Valkyrie Dosyamızdan nihai bir karar verilene kadar saklanacak. Karar Sistemi. Dosya güvenliyse, ağ iletişimleri için yuvalar oluşturmasına izin veririz.
Bu, yukarıda belirtilen herhangi bir Saldırı ve kaçınma tekniği ile bir C&C kanalı oluşturmanın mümkün olmadığı durumlarda bizi benzersiz kılar.
Kill Chain: Action on Objectives: 6 farklı Saldırı Taktiği ile eşlenmiştir, bunlar:
- Ayrıcalık Yükseltme
- Yanal Hareket
- Kimlik Bilgisi Erişimi
- Toplamak
- sızma
- Darbe
Belirttiğimiz gibi Comodo'nun patentli çözümü olan Kernel API Virtualization, Action on Objectives'de Active Breach'i önlemenin ve engellemenin anahtarıdır. Bu, Kernel işlevleriyle bilinmeyen yürütülebilir dosyayı çalıştıran işlemler arasında sanallaştırma katmanı tanıtılarak elde edilir. İlgili Kernel çağrılarını veya geri aramalarını filtreleyen 5 ana sanallaştırma bileşenini kullanıma sunduk. Dosya Sistemi, Kayıt Defteri, Çekirdek Nesnesi, Hizmet ve DCOM/RPC, hem kullanıcı hem de çekirdek modunu çalıştıran ve gerekli kesintileri işleyen ve istekleri yerine getirmek için gerekli tüm filtre sürücülerini uygulayan ana sanallaştırma bileşenleridir.
Örnek olarak Privilege yükseltmesindeki bazı tekniklerle başlayalım:
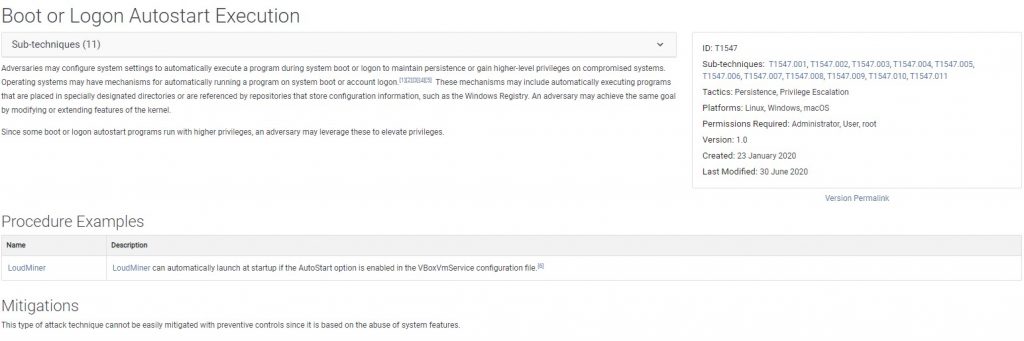
Önyükleme veya Oturum Açma Otomatik Başlatma Yürütme : Miter bunu, Düşmanların güvenliği ihlal edilmiş sistemlerde kalıcılığı sürdürmek veya daha yüksek düzey ayrıcalıklar elde etmek ve hafifletmek için sistem önyüklemesi veya oturum açma sırasında bir programı otomatik olarak yürütmek üzere sistem ayarlarını yapılandırabileceği için belirtir:
Bu tür bir saldırı tekniği, sistem özelliklerinin kötüye kullanılmasına dayandığından, önleyici kontrollerle kolayca hafifletilemez.
Bu mekanizmalar, özel olarak belirlenmiş dizinlere yerleştirilen veya Windows Kayıt Defteri gibi yapılandırma bilgilerini depolayan havuzlar tarafından başvurulan programların otomatik olarak yürütülmesini içerebilir. Ancak belirttiğimiz gibi Kernel API'lerini dosya sistemine veya kayıtlara ulaşmak için sanallaştırdığımızdan beri. Kalıcı değildir ve ayrıca altta yatan işletim sistemini etkilemez.
Process Injection'dan başka bir örnek: Mitre bunu, Düşmanların süreç tabanlı savunmalardan kaçınmak ve muhtemelen ayrıcalıkları yükseltmek için süreçlere kod enjekte edebileceğini belirtir. İşlem enjeksiyonu, ayrı bir canlı işlemin adres alanında rasgele kod yürütme yöntemidir. Azaltma olarak Mitre, yalnızca yürütülebilir dosyanın veya betiğin davranışına bağlı algılamaya dayalı Uç Noktada Davranış Önleme sunar. İşte tam da bu nedenle yalnızca davranış teknikleri başarısız olur, ancak korumamız (Çekirdek API Sanallaştırma) gibi koruma kazanır. Bilinmeyen herhangi bir dosyanın sistemde kalıcı olabilecek herhangi bir eylemi yürütmesine izin vermiyoruz.
Saldırı: Yanal Hareket'e geçelim ve örnek olarak Uzak Hizmetlerin İstismarını kullanalım. Mitre bunu, Düşmanların bir ağın içine girdikten sonra dahili sistemlere yetkisiz erişim elde etmek için uzak hizmetlerden yararlanabileceği şeklinde tanımlar. Bir yazılım güvenlik açığından yararlanma, bir saldırgan bir programdaki, hizmetteki veya işletim sistemi yazılımındaki veya çekirdeğin kendisindeki bir programlama hatasından yararlanarak düşman tarafından kontrol edilen kodu çalıştırdığında ortaya çıkar. Aşağıda önerilen hafifletme tekniklerini bulabilirsiniz.
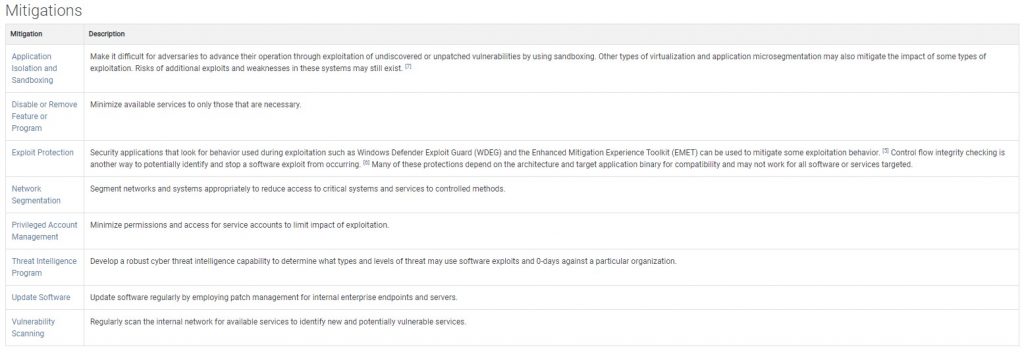
Orada uygulama izolasyonu ve korumalı alan oluşturma, korumamızın (Kernel API Sanallaştırma) çok daha akıllı ve benzersiz bir şekilde yaptığı şeydir. Bu ayrıca, bilinmeyen dosyanın kendisi için yalnızca işletim sistemiyle ve diğer işlemlerle veya uzak hizmetlerle sanal olarak etkileşime girebileceği açıklardan yararlanma koruması ve ağ bölümlendirmesi sağlar. Bu, bu tür tehditleri tamamen ortadan kaldırır.
Saldırı Toplamasında: yalnızca kapsama dahilindeki (Kernel API Sanallaştırma) Ekran Yakalama, Pano vb. erişimi engellemekle kalmıyor, aynı zamanda bilinmeyen konumlara ağ bağlantıları oluşturmaya izin vermeyerek Attack Exfiltration'ı da ortadan kaldırıyoruz.
Son olarak Saldırı Etkisinde: Kapsamamız (Çekirdek API Sanallaştırması), dosya sistemini sanallaştırırken her türlü Veri imhasını veya manipülasyonunu ortadan kaldırır. Ayrıca hizmet erişimini veya RPC iletişimlerini sanallaştırıyoruz, hizmet reddine veya sistemin kapanmasına neden olabilir.